قالت شركة “بينانس هولدينغز” (Binance Holdings) إن القراصنة الذين نفذوا عملية سرقة بقيمة 6.3 مليار دولار استخدموا أساليب الهندسة الاجتماعية، من بينها مقابلات توظيف وهمية، إلى جانب برمجيات خبيثة، وذلك في تقرير يُعد الأكثر تفصيلاً حتى الآن بشأن ملابسات الحادث.
أوضحت “بينانس”، التي نسبت الهجوم الإلكتروني إلى كوريا الشمالية، أن الاختراق جاء ضمن “حملة متطورة متعددة المراحل”. بدأت العملية بتواصل شخص انتحل صفة مدير مشروع مع أحد مهندسي الشركة عبر منصة للبحث عن وظائف، وفقاً للتقرير الذي نشرته منصة تداول العملات المشفرة الثلاثاء.
وخضع الموظف لاحقاً لمقابلة عبر تطبيق للمراسلة مع شخص ادعى أنه الرئيس التنفيذي لشركة وهمية، قبل أن يُطلب منه تحميل مهمة تحتوي على “مستودع برمجي خبيث”، ما أطلق سلسلة من الأنشطة غير المصرح بها، بحسب التقرير.
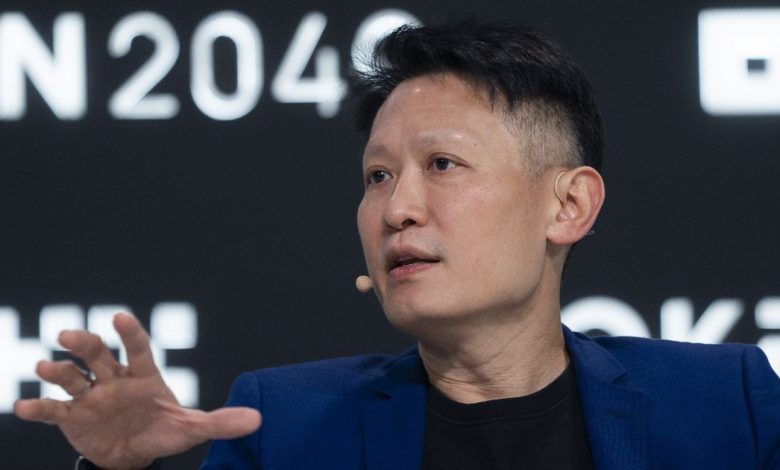
وقال ريتشارد تينغ، الرئيس التنفيذي المشارك لشركة “بينانس”: “لم يكن الأمر مجرد خطأ واحد أو اختراق منفرد، بل حملة أُعدت على مدى أشهر عديدة”. وأضاف أن المهاجمين “جمعوا بين مقابلات التوظيف الوهمية، والبرمجيات الخبيثة المتخفية في هيئة أدوات تطوير برمجيات مشروعة، والأجهزة المخترقة، وتقنيات الذكاء الاصطناعي”.
القراصنة يخترقون أجهزة مهندسي “بينانس”
قبل تسعة أيام من الهجوم الإلكتروني، استغل القراصنة الحاسوب المحمول للموظف الذي استُدرج إلى مقابلة التوظيف الوهمية، للتسلل إلى جهازي مهندسي برمجيات آخرين يعملان على المحافظ الرقمية لدى “بينانس”. ووفقاً لتقرير الشركة، استخدم القراصنة “أداة ذكاء اصطناعي داخلية” للوصول إلى الجهازين، دون توضيح طبيعة الأداة أو كيفية توظيفها للسيطرة عليهما.
طالع أيضاً: “بينانس” تستأنف السماح بسحب الأموال تدريجياً بعد أكبر اختراق في التاريخ
كان أحد المهندسين قد حمل، عن طريق الخطأ، في يونيو، برمجية خبيثة أثناء محاولته تثبيت ما وصفته “بينانس” بأنه “أداة شائعة للبرمجة بالذكاء الاصطناعي”، ما أتاح للمخترق التعرف على طبيعة عمله ومهام بعض زملائه المسؤولين عن المحافظ الرقمية للشركة، بحسب التقرير.
وتكشف هذه التفاصيل الجديدة كيف تمكن القراصنة من الاستيلاء على مليارات الدولارات من “بينانس”، في وقت تسعى فيه المنصة، وقطاع العملات المشفرة ككل، إلى التعافي من أكبر عملية اختراق في تاريخ السرقات الإلكترونية.
لقد فاقم الاختراق حدة أزمة أمنية متصاعدة في قطاع يواجه بالفعل موجة من الهجمات الإلكترونية، فيما يزيد الذكاء الاصطناعي حدة التهديدات، بمنح المجرمين أدوات جديدة لاكتشاف الثغرات وخداع الموظفين، ما يرفع مستوى المخاطر التي تواجهها المنصات المعنية بحماية أصول رقمية بمليارات الدولارات.
مقابلات التوظيف الوهمية سلاح قراصنة كوريا الشمالية
مع ذلك، فإن الأساليب التي استخدمها القراصنة لاختراق “بينانس” تُعد استراتيجيات مجربة وشائعة لدى كوريا الشمالية، وفق وكالات إنفاذ القانون وباحثي الأمن السيبراني. حتى إن شركة “بالو ألتو نتوركس” (Palo Alto Networks) المتخصصة في الأمن السيبراني أطلقت مصطلح “المقابلة المعدية” (Contagious Interview) على أساليب الاختراق التي تعتمد على مقابلات التوظيف الوهمية.
ففي عام 2022، استدرج قراصنة كوريون شماليون أحد مهندسي لعبة “أكسي إنفينيتي” (Axie Infinity)، القائمة على العملات المشفرة، عبر عرض عمل وهمي، ما مكّنهم من سرقة 590 مليون دولار. وبعد ثلاث سنوات، اخترقت كوريا الشمالية منصة تداول العملات المشفرة “باي بيت” (Bybit)، واستولت على 1.5 مليار دولار، في عملية صُنفت آنذاك باعتبارها أكبر سرقة للأصول الرقمية في التاريخ، وفقاً لشركات تحليل بيانات العملات المشفرة.
“FBI” يتهم كوريا الشمالية باختراق “بينانس” وسرقة 6 مليارات دولار
وفي الساعات الأولى التي أعقبت الاختراق الإلكتروني، الذي كُشف عنه للمرة الأولى في 29 أكتوبر، قالت “بينانس” في البداية إن القراصنة ربما اخترقوا الحاسوب المحمول الخاص بأحد مهندسي البرمجيات، ما أتاح لهم سحب عملات مشفرة من المنصة. وفي بيان لاحق، وصفت الشركة الهجوم بأنه “معقد”، مشيرة إلى أنها “اكتشفت نقاط اختراق إضافية”، دون الكشف عن مزيد من التفاصيل.
“بينانس” تعوّض معظم العملات المشفرة المسروقة
عقب الاختراق مباشرة، سارع المتداولون وخبراء الأمن السيبراني والجهات المصدرة للرموز المشفرة إلى احتواء تداعيات الأزمة. فقد جمّدت شركتا العملات المستقرة العملاقتان “تيثر” (Tether) و”سيركل إنترنت غروب” (Circle Internet Group)، إلى جانب كيانات أخرى، أموالاً تقترب قيمتها من 3 مليارات دولار، أو منعت القراصنة من نقلها. في الوقت نفسه، كثّفت شركات التحليل جهودها لتتبع حركة العملات المشفرة، قبل أن تنسب الهجوم إلى كوريا الشمالية، التي نفت بدورها هذه الاتهامات، بينما استفاد بعض المتداولين من اضطرابات السوق.
على مدار الأزمة، سعت “بينانس” إلى طمأنة مستخدميها، موضحة أنها ستتحمل التكلفة المالية للهجوم، رغم تعليق عمليات السحب لنحو يومين عقب الاختراق. وبدأت المنصة السماح للمستخدمين بسحب أموالهم تدريجياً في وقت مبكر من الأحد، بعدما شهدت في البداية تدفقات خارجة بمليارات الدولارات. لكن الوضع يبدو وكأنه استقر، إذ أعلنت الشركة، بحلول الثلاثاء، أن قيمة الإيداعات على أساس الساعة بدأت تتجاوز قيمة عمليات السحب خلال الفترة نفسها.
“بينانس” تعوض 90% من العملات المشفرة المسروقة وتعتزم استئناف السحب الأحد
كما قالت “بينانس” إنها عوّضت تقريباً جميع العملات المشفرة التي استولى عليها القراصنة، بالاعتماد على أموال من خزانة الشركة وصندوقين للتأمين.
“بينانس” تحبط 57 هجوماً إلكترونياً
تتعاون منصة تداول العملات المشفرة مع جهات إنفاذ القانون في الولايات المتحدة، بما فيها مكتب التحقيقات الفيدرالي وجهاز الخدمة السرية الأميركي ووزارة العدل الأميركية. وكان مكتب التحقيقات الفيدرالي قد تدخل لمساعدة المنصة فور وقوع الهجوم، ونسب الاختراق إلى قراصنة كوريين شماليين.
وخلال عام 2026، رصدت “بينانس” وأحبطت 57 محاولة هجوم نفذها قراصنة مرتبطون بكوريا الشمالية، وفق ما ذكرته المنصة في تقريرها الذي تناول تفاصيل السرقة الإلكترونية. كما أوضحت أنها اتخذت تدابير وقائية متعددة عقب الاختراق، شملت إعادة بناء البنية التحتية المتضررة للعملات المشفرة، وإعادة تطوير أداة الذكاء الاصطناعي الداخلية، وتعزيز عمليات الفحص الأمني ونظام الكشف عن التهديدات المدعوم بالذكاء الاصطناعي.
قد يهمك: صمود “بتكوين” بعد اختراق “بينانس” يخفي قلقاً في السوق
ورغم عملية الاختراق التاريخية، ظلت تداعياتها على الأسواق محدودة. ففي البداية، هبطت عملة “بتكوين” بأكثر من 4% عقب استغلال الثغرة، لتقترب من مستوى 76 ألف دولار، لكن أكبر عملة مشفرة في العالم قلّصت منذ ذلك الحين بعض خسائرها، وجرى تداولها عند نحو 77 ألفاً و600 دولار يوم الثلاثاء.